


Hírek-Blog
NAV.GOV.HU Ilyen nincs! De van!
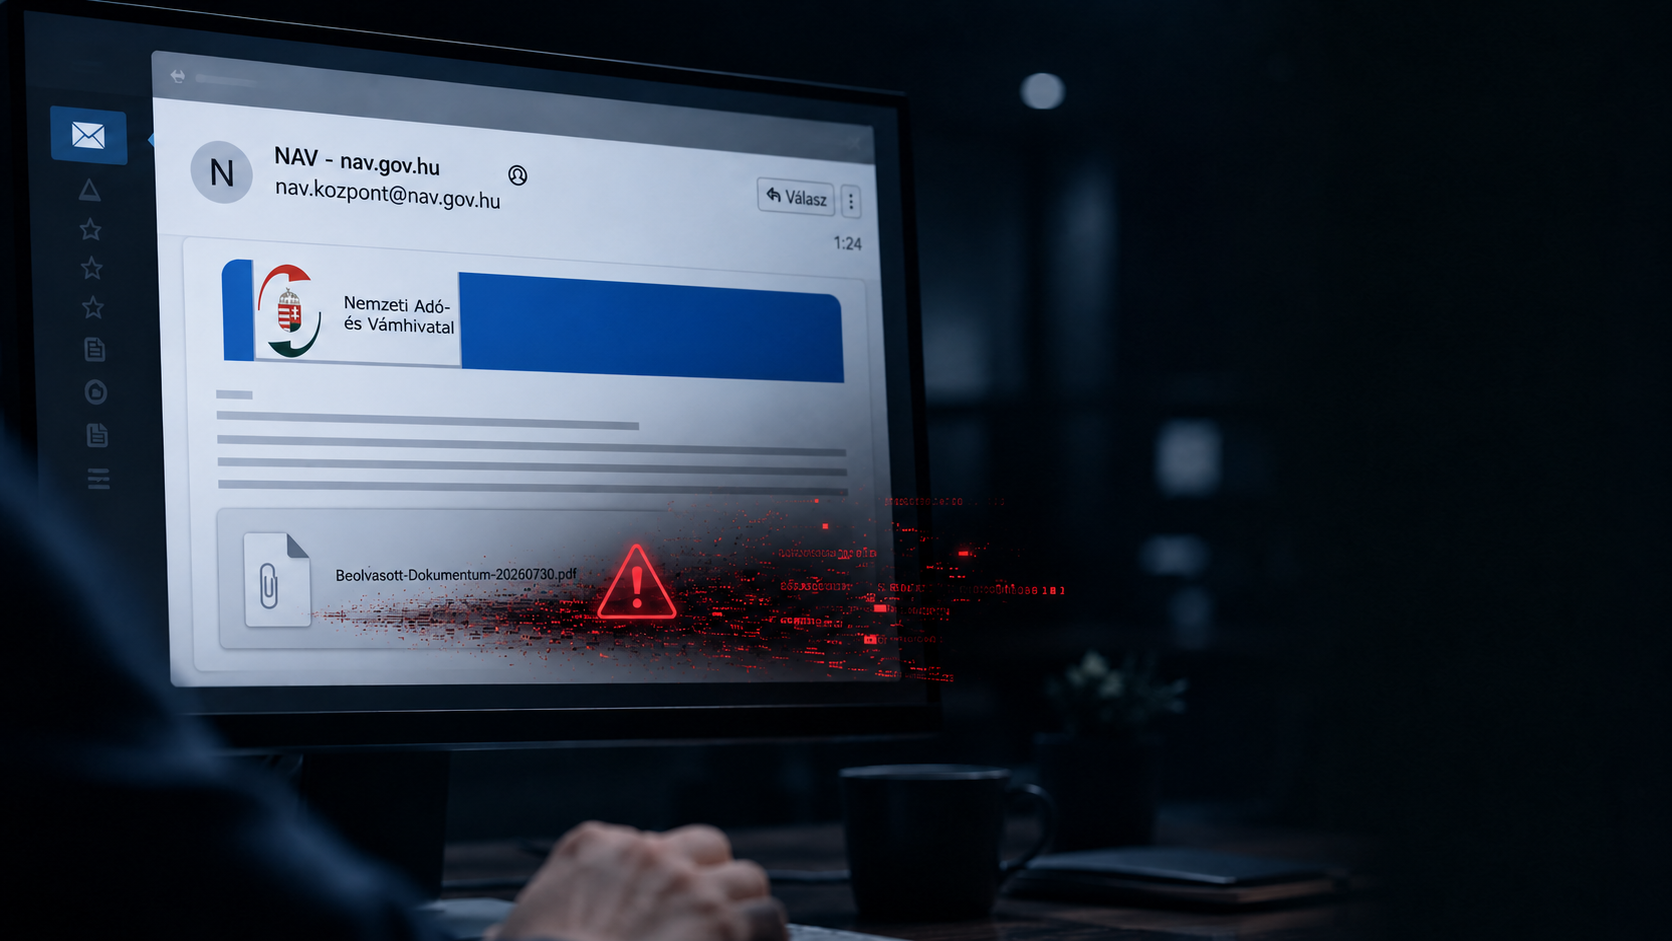
A feladó nav.gov.hu volt. A csatolmány mégis vírusos – új szintre léptek a NAV nevével visszaélő csalások
Van az a pillanat, amikor az ember ránéz egy e-mailre, és szinte automatikusan eldönti: ez rendben van.
|
Ismerős név. Hivatalosnak tűnő szöveg. NAV. És ami talán a leginkább megnyugtató: a feladó domainje is nav.gov.hu. Ma pontosan egy ilyen levél érkezett hozzánk. |
 |
|
A levelezőrendszer feladóhoz kapcsolódó domain-ellenőrzése sikeresnek látszott. Nem egy nyilvánvalóan elgépeléssel létrehozott címről érkezett az üzenet, nem egy első pillantásra felismerhető, furcsa külföldi domain szerepelt a feladónál. Mégis hamis volt. És ami ennél sokkal fontosabb: a levélhez csatolt állomány vírusos volt. Ez az eset azért különösen veszélyes, mert pontosan azt a biztonságérzetet támadja, amelyre az elmúlt években megtanítottuk magunkat: |
 |
|
„Nézd meg a feladót. Ha a domain helyes, valószínűleg rendben van.” Ma már ez önmagában nem elég. Egy hivatalosnak látszó e-mail még nem hivatalos e-mail Az adathalászat egyik legerősebb fegyvere nem a technológia. Hanem a bizalom. Ha egy ismeretlen vállalkozás nevében kapunk furcsa levelet, óvatosak vagyunk. Ha azonban azt látjuk, hogy „NAV”, rögtön másképp reagálunk. Egy hatósági levélhez ráadásul ösztönösen társul valamiféle sürgősség is.Vajon tartozásom van? Elmulasztottam valamit? Be kell fizetnem valamit? Határidős? És mire ezeken végigfutunk, már ott van előttünk a csatolmány. |
 |
|
Pontosan erre építenek a támadók. A NAV 2026-ban is külön figyelmeztet arra, hogy a nevében csaló e-maileket küldenek. A hivatal tájékoztatása szerint a NAV hivatalos ügyben nem egyszerű e-mailben vagy SMS-ben kommunikál az ügyfelekkel, hanem az elektronikus tárhelyre küldi az üzeneteit, illetve postai úton kommunikál.Vagyis van egy egyszerű szabály, amelyet érdemes megjegyezni: Ha a NAV nevében érkező e-mail közvetlenül egy csatolmány megnyitására, egy link követésére vagy valamilyen adat megadására akar rávenni, ne az e-mailből indulj tovább. Nyisd meg külön, saját magad a hivatalos elektronikus tárhelyedet, és ott ellenőrizd, hogy valóban érkezett-e küldemény. „De hát tényleg nav.gov.hu volt a feladó…” És itt válik igazán érdekessé a történet. Sokáig az egyik legfontosabb tanács az volt, hogy ellenőrizzük a feladó e-mail-címét és domainjét. Ez továbbra is fontos – de nem jelent százszázalékos bizonyosságot. A most hozzánk érkezett levélnél éppen ez tette különösen megtévesztővé a támadást: a feladó hitelesnek tűnt, és a domain ellenőrzése sem adott olyan egyértelmű figyelmeztetést, amelyet egy átlagos felhasználó észrevett volna. Hogy egy konkrét támadás során pontosan milyen technikai módszerrel érik el ezt a támadók, azt csak a teljes levélfejléc, a küldő infrastruktúra és a hitelesítési adatok részletes vizsgálata után lehet biztosan kijelenteni. |
 |
|
A tanulság azonban ettől függetlenül nagyon fontos: A feladó neve és a megjelenített domain többé nem lehet az egyetlen biztonsági ellenőrzésünk. A kérdés már nem csak az, hogy ki küldte látszólag a levelet, hanem az is: Miért akarja, hogy megnyissam ezt a fájlt? A legnagyobb vörös zászló: a csatolmány A mostani esetben ez adta meg a végső választ. A csatolmány vizsgálata során kiderült, hogy kártékony tartalmat tartalmazott. És itt van még egy nagyon fontos kapaszkodó. A Nemzeti Kibervédelmi Intézet korábban külön figyelmeztetett olyan csaló levelekre, amelyek hivatalos elektronikus tárhelyértesítést utánoztak. Az NKI szerint a tárhelyszolgáltatás valódi e-mailes értesítése nem tartalmazza csatolmányként magát a hivatalos dokumentumot; a dokumentum a hitelesített tárhelyen érhető el. Ha tehát egy ilyen „értesítés” mellékletet tartalmaz, az komoly figyelmeztető jel. A NAV maga is azt tanácsolja, hogy ismeretlen vagy gyanús üzenetben található linkre, illetve mellékletre ne kattintsunk, és ne telepítsünk az ilyen üzenetekből származó programokat.Ez nem túlzott óvatosság. |
 |
|
Egyetlen megnyitott fájl elég lehet ahhoz, hogy rosszindulatú program kerüljön a számítógépre. Az NKI szakmai anyaga szerint kártevők e-mailes csatolmányokon keresztül is terjedhetnek, egyes trójai programok pedig éppen egy üzenet mellékletének megnyitásával kerülhetnek az eszközre. Mit tegyél, ha NAV-os e-mailt kapsz?
|
 |
|
Nem az a cél, hogy féljünk minden e-mailtől Talán ez a történet legfontosabb része. Nem lehet úgy használni az internetet, hogy minden levél mögött támadót látunk. És nem is ez lenne a jó irány. Azt kell megtanulnunk, hogy a bizalom többé nem lehet automatikus. Régen egy helyes logó, egy hivatalos megfogalmazás vagy egy ismert feladó sok ember számára elegendő volt. Később megtanultuk ellenőrizni az e-mail-címet és a domaint. Most pedig elérkeztünk oda, hogy még ennél is tovább kell mennünk. Nem azt kell kérdeznünk: „Hivatalosnak néz ki?” Hanem ezt: „Ennek az üzenetnek valóban ezen a csatornán kellene megérkeznie?” Ez óriási különbség. |
 |
|
A NAV esetében pedig különösen egyszerű a válasz. Ha hivatalos ügyed van, ne az e-mail mellékletéből intézd. Lépj be külön a hivatalos elektronikus tárhelyedre, és ellenőrizd ott az értesítést. A NAV 2026-os figyelmeztetése is egyértelmű: a sima e-mail és SMS továbbra sem hivatalos ügyintézési forma.
Ma nálunk fennakadt. Holnap talán valaki más kapja meg. Ezért született meg ez a cikk. Nem azért, mert ez volt az első NAV nevével visszaélő adathalász levél. Sajnos nem az. Hanem azért, mert ez már könnyen megtévesztheti azt is, aki egyébként figyel a biztonságra. A feladó jónak látszott. A domain megfelelőnek tűnt. A levél hivatalosnak hatott. A csatolmány pedig vírusos volt. |
|
Ha ebből csak egyetlen mondatot viszel magaddal, legyen ez: NAV-os e-mailben kapott csatolmányt ne nyiss meg csak azért, mert a feladó hitelesnek tűnik. A hivatalos küldeményt mindig a saját elektronikus tárhelyeden ellenőrizd. És talán érdemes ugyanezt elmondani annak a családtagnak, kollégának vagy ismerősnek is, aki kevésbé mozog otthonosan az informatikában. Mert az ilyen támadások végül nem a számítógépet próbálják elsőként feltörni.
|
| Pixy, 2026 Augusztus 14 |